





Svindel online – bedrägerier som begås via internet – drabbar varje år hundratusentals människor i Sverige. Bedragare skickar nätfiskemejl, bygger falska webbutiker och ringer samtal där de utger sig för att vara din bank eller en myndighet, allt för att komma åt dina pengar och personuppgifter. Den goda nyheten är att de allra flesta bedrägerier bygger på samma handfull knep och därför går att känna igen i tid. Här går vi igenom vad svindel online är, hur de vanligaste bedrägerierna fungerar, de fem viktigaste åtgärderna för att skydda dig – och exakt vad du gör om du ändå blir lurad.
Vad räknas som svindel online – och hur vanligt är det?
Svindel online är när någon med hjälp av internet lurar dig att betala pengar, lämna ifrån dig uppgifter eller logga in med din e-legitimation under falska förespeglingar. Det kan ske via mejl, sms, telefon, sociala medier, annonser eller falska webbplatser. Gemensamt för nästan alla fall är att bedragaren inte hackar sig in tekniskt, utan manipulerar dig som människa – ofta genom att skapa stress, rädsla eller en känsla av att du måste agera direkt.
Omfattningen är stor. Enligt Brottsförebyggande rådet (Brå) anmäldes drygt 230 000 bedrägeribrott i Sverige under 2024, och även om antalet minskade något jämfört med året innan ligger nivåerna fortsatt mycket högt. Särskilt alarmerande är att bedrägerier genom så kallad social manipulation – där offret luras att själv genomföra en betalning eller logga in – har ökat med omkring 270 procent sedan 2019. Allra hårdast drabbas äldre personer, men ingen åldersgrupp går fri.
Att förstå grundmekanismen gör dig svårlurad: en riktig bank, myndighet eller butik sätter dig aldrig under tidspress för att du omedelbart ska lämna koder, lösenord eller logga in med BankID. Gör någon det är det i praktiken alltid ett bedrägeriförsök.
Viktiga punkter
- Bedragaren lurar människan, inte tekniken – nästan alla bedrägerier bygger på stress, rädsla och tidspress snarare än hackning.
- Banken ringer aldrig och ber dig logga in med BankID eller lämna koder – och polisen hämtar aldrig kort eller värdesaker hemma hos dig.
- Hänglåset betyder inte säkert – https visar bara att trafiken är krypterad; granska domännamnet i stället.
- Unika lösenord + tvåfaktorsautentisering stoppar de flesta kontokapningar.
- Agera snabbt om du blivit lurad: spärra hos banken, polisanmäl på 114 14 och spara bevis.
De vanligaste typerna av bedrägerier online
Bedrägerierna byter skepnad hela tiden, men de flesta hör hemma i några få kategorier. Känner du igen mönstret i var och en blir det betydligt lättare att genomskåda nya varianter.
Nätfiske (phishing) via mejl och sms
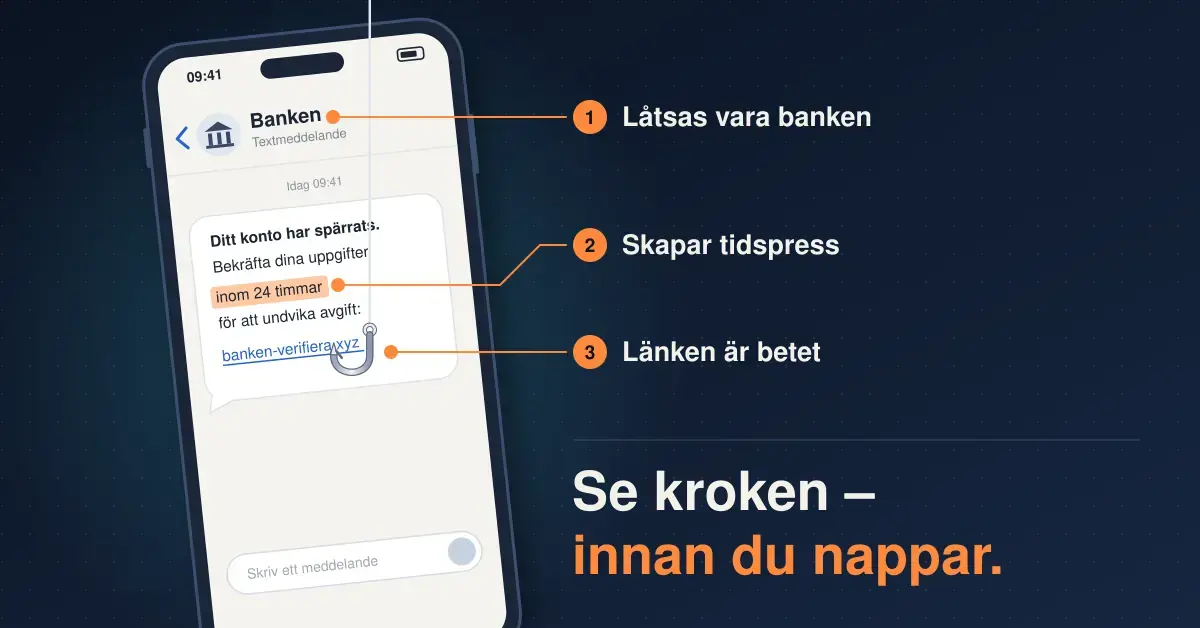
Nätfiske är det vanligaste knepet och innebär att du får ett mejl eller sms som ser ut att komma från en bank, myndighet, posttjänst eller känd butik. Meddelandet uppmanar dig att klicka på en länk och logga in eller uppdatera dina uppgifter. Länken leder till en falsk sida som samlar in det du skriver. Smishing är samma sak via sms, och vishing är varianten via telefon. Varningstecken är oväntade meddelanden, påhittad tidspress (”ditt konto spärras om 24 timmar”) och avsändaradresser eller länkar som inte stämmer med det riktiga företagets domän.
Falska samtal från ”banken” och BankID-bedrägeri
Här ringer någon upp och utger sig för att vara från din bank, polisen eller ett företags säkerhetsavdelning. Bedragaren påstår att det pågår en misstänkt transaktion och att du måste ”stoppa” den genom att logga in med BankID eller läsa upp en kod. I själva verket godkänner du då en överföring från ditt eget konto. Bedragare kan dessutom förfalska (spoofa) telefonnumret så att det ser ut som att banken verkligen ringer. Den gyllene regeln: din bank ringer aldrig och ber dig logga in med BankID eller lämna koder, och polisen hämtar aldrig upp bankkort eller värdesaker hemma hos dig.
Investeringsbedrägeri och kryptobluffar
Falska investeringar lockar med orimligt hög och ”riskfri” avkastning, ofta via annonser i sociala medier med påhittade kändisar eller via en rådgivare som ringer upp. Pengarna sätts in på en plattform som ser professionell ut men som är helt kontrollerad av bedragaren. Kryptovalutor är extra populära eftersom transaktioner är svåra att spåra och återkalla. Om du vill lära dig hur kryptoförvaring egentligen fungerar innan du rör en sådan tjänst kan du läsa vår guide till vad en bitcoin wallet är och hur du förvarar kryptovaluta säkert.
Köp- och säljbedrägerier på marknadsplatser
På marknadsplatser och i köp- och säljgrupper förekommer både köpare och säljare som luras. En vanlig variant är att ”köparen” ber dig legitimera dig med BankID via en länk för att ”ta emot betalningen” – en länk som i själva verket tömmer ditt konto. En annan är att säljaren tar betalt för en vara som aldrig skickas. Mötet på plats och betalning via marknadsplatsens egen säkra betalfunktion är tryggast.
Falska webbutiker och fakturabedrägeri
Falska nätbutiker annonserar populära varor till orimligt låga priser, tar emot din betalning och levererar aldrig – eller skickar en kopia. Fakturabedrägeri innebär att du får en faktura för något du aldrig beställt, ibland utformad så att den liknar ett känt företags. Kontrollera alltid att du faktiskt har gjort beställningen innan du betalar.
Romansbedrägeri
Romansbedrägeri bygger på att bedragaren under veckor eller månader skapar en kärleksrelation online och sedan ber om pengar till en ”nödsituation”, en resa eller en investering. Det är ett av de mest kännbara bedrägerierna både ekonomiskt och känslomässigt. Skicka aldrig pengar till någon du bara träffat på nätet, hur övertygande historien än låter.
Jämförelse
| Typ av bedrägeri | Så går det till | Tydligt varningstecken | Så skyddar du dig |
|---|---|---|---|
| Nätfiske (phishing/smishing) | Mejl eller sms med länk till falsk inloggningssida | Oväntat meddelande med tidspress och felaktig domän | Klicka inte på länken; gå in via app eller egen adress |
| Falskt banksamtal / BankID-bedrägeri | Någon utger sig för banken och ber dig logga in eller läsa upp kod | Uppmaning att ”stoppa en betalning” med BankID | Lägg på och ring bankens officiella nummer själv |
| Investerings- och kryptobluff | Annons eller rådgivare lovar hög, ”riskfri” avkastning | Garanterad vinst och press att sätta in mer | Investera aldrig via oväntad kontakt; kontrollera bolaget |
| Köp- och säljbedrägeri | Köpare/säljare på marknadsplats lurar via falsk betallänk | ”Legitimera dig för att ta emot pengar” | Använd marknadsplatsens egen betalfunktion; mötet på plats |
| Falsk webbutik / fakturabedrägeri | Butik tar betalt men levererar inte, eller falsk faktura skickas | Orimligt låga priser; faktura för obeställd vara | Kontrollera butiken och att du faktiskt beställt innan du betalar |
| Romansbedrägeri | Påhittad kärleksrelation som leder till begäran om pengar | Ber om pengar men vill aldrig träffas på riktigt | Skicka aldrig pengar till någon du bara träffat online |
Så undviker du svindel online – fem viktiga åtgärder
De flesta bedrägerier stoppas av samma grundläggande rutiner. Nedan är de fem åtgärder som gör störst skillnad, i prioritetsordning.
1. Håll enheter och program uppdaterade
Att ha den senaste versionen av operativsystem, webbläsare och säkerhetsprogram är ett av de bästa skydden mot skadlig kod och många bedrägerier. Uppdateringar täpper till kända säkerhetshål som bedragare annars kan utnyttja. Gäller alla enheter – dator, mobil och surfplatta – och det enklaste är att slå på automatiska uppdateringar så att du inte behöver tänka på det. Ett uppdaterat antivirus- eller säkerhetspaket ger ett extra lager, till exempel genom att blockera kända bluffsidor; vill du jämföra ett heltäckande alternativ kan du läsa vår genomgång av Bitdefender Total Security. Var samtidigt vaksam på falska virusvarningar – många bedrägerier bygger just på att skrämma dig att installera eller betala för onödiga program, något vi går igenom i artikeln om hur du undviker att bli lurad av ditt virusprogram. Det finns också färdiga säkerhetspaket som är inriktade på skydd mot onlinebedrägerier.
2. Var uppmärksam på sidorna du besöker
Kontrollera alltid vilken sida du faktiskt befinner dig på innan du loggar in eller betalar. En vanlig missuppfattning är att hänglåset och ”https” i adressfältet betyder att sidan är säker och seriös. Så är det inte: https betyder bara att trafiken mellan dig och sidan är krypterad – inte att sidan är ärlig. Bedragare skaffar enkelt gratis certifikat, och enligt flera undersökningar använder omkring hälften av alla nätfiskesidor numera https och visar hänglåset. Det du i stället ska granska är själva domännamnet, tecken för tecken, eftersom en falsk sida ofta skiljer sig från den äkta med bara en bokstav eller ett extra ord. Skriv hellre in adressen själv eller använd ett sparat bokmärke än att klicka på en länk i ett mejl eller sms. Vill du förstå hur du i övrigt spåras och övervakas på internet finns en separat guide om det.
3. Kontrollera innan du betalar
Innan du handlar eller sätter in pengar på en ny sida är det klokt att undersöka den. Sök på företagsnamnet tillsammans med ord som ”bluff” eller ”recension”, kontrollera att det finns organisationsnummer och kontaktuppgifter, och läs omdömen på en oberoende tjänst som Trustpilot. Tänk samtidigt på att omdömen kan köpas och förfalskas – ett nytt företag med enbart korta, översvallande femstjärniga recensioner är ett varningstecken i sig. Handlar det om nätcasinon ska du kontrollera att bolaget har svensk spellicens; det kan du verifiera i Spelinspektionens licensregister på spelinspektionen.se, och vi förklarar hur marknaden fungerar i vår guide till nätcasinon med svensk licens. Det finns även portaler som listar spelsidor, exempelvis free-spins.io – men använd dem bara som utgångspunkt och kontrollera alltid licensen själv.
4. Säkra din internetanslutning
En osäker nätverksanslutning kan göra det lättare för utomstående att komma åt din trafik. Hemma bör ditt trådlösa nätverk ha ett starkt lösenord och modern kryptering. På offentliga wifi-nätverk – café, buss, flygplats – bör du vara extra försiktig, eftersom öppna nät kan avlyssnas och bedragare ibland sätter upp falska ”gratisnät” som lockbete. Undvik att logga in på internetbanken eller göra känsliga ärenden över offentligt wifi; använd hellre mobildata eller en VPN-tjänst som krypterar din uppkoppling. Stäng också av funktionen som automatiskt ansluter din enhet till öppna nätverk.
5. Skydda dina konton och lösenord
Starka och unika lösenord är en av de viktigaste skyddsåtgärderna. Myndigheten för samhällsskydd och beredskap (MSB) rekommenderar långa lösenord – gärna flera slumpmässiga ord kombinerade med siffror och tecken – och att du använder olika lösenord för olika tjänster. Återanvänder du samma lösenord räcker det att ett enda konto läcker för att flera ska stå öppna. En lösenordshanterare skapar och lagrar unika lösenord åt dig så att du bara behöver komma ihåg ett huvudlösenord. Slå dessutom på tvåfaktorsautentisering (2FA) där det går; då krävs både lösenordet och en engångskod eller bekräftelse i mobilen för att logga in. Allra viktigast: dela aldrig med dig av lösenord, pin-koder eller BankID-koder till någon som kontaktar dig – oavsett hur övertygande personen låter.
Varningstecken som avslöjar ett bedrägeri
Nästan alla bedrägerier har gemensamma signaler. Reagerar du på någon av dem bör du stanna upp och kontrollera innan du gör något:
- Oväntad kontakt. Du blir uppringd, mejlad eller sms:ad utan att själv ha tagit initiativet.
- Tidspress och hot. Du uppmanas agera direkt, annars ”spärras kontot” eller ”försvinner pengarna”.
- Begäran om koder eller inloggning. Någon ber dig logga in med BankID, läsa upp en kod eller lämna lösenord.
- För bra för att vara sant. Garanterad hög avkastning, extrema reapriser eller oväntade vinster.
- Avvikande detaljer. Felstavad domän, konstig avsändaradress, dålig svenska eller ett betalkonto i ett annat namn.
- Ovanliga betalsätt. Du ombeds betala med presentkort, kryptovaluta eller direkt kontoöverföring till en privatperson.
Vanliga misstag som gör dig till ett lätt byte
Det räcker inte att känna till de ideala råden – de flesta blir lurade för att de gör något av följande misstag i stressen:
- Litar på avsändarnamn och telefonnummer. Både e-postadresser och nummer kan förfalskas; döm aldrig äktheten enbart på vem som ”ringer”.
- Klickar på länken i meddelandet. Gå i stället alltid in via företagets officiella app eller webbadress du skrivit själv.
- Loggar in med BankID på uppmaning. Att legitimera sig ”för att ta emot pengar” eller ”stoppa en betalning” är nästan alltid en fälla.
- Återanvänder samma lösenord. Ett läckt lösenord ger då tillgång till flera konton samtidigt.
- Hoppar över tvåfaktorsautentisering för att det känns omständligt – trots att det stoppar de flesta kontokapningar.
- Skäms och tiger. Många dröjer med att kontakta banken av skam, vilket ger bedragaren tid att tömma kontot.
Vad gör du om du redan har blivit lurad?
Agera snabbt – de första minuterna är avgörande för om pengarna går att rädda. Gör så här i tur och ordning:
- Kontakta din bank omedelbart och spärra kort och BankID. Banken kan ibland stoppa en överföring som inte hunnit gå igenom.
- Byt lösenord på de konton som kan vara berörda, och slå på tvåfaktorsautentisering om du inte redan gjort det.
- Polisanmäl. Ring 114 14 för att anmäla eller få råd. Vid pågående brott, ring 112.
- Spara bevis – ta skärmbilder av meddelanden, annonser, kvitton och konversationer.
- Varna andra och anmäl bluffkonton och falska annonser till den plattform där de dök upp.
Att ha blivit lurad är inget att skämmas för – bedrägerierna är professionellt utformade och drabbar människor i alla åldrar. Ju snabbare du larmar banken och polisen, desto större är chansen att begränsa skadan.
Friskrivning
Den här artikeln är allmän information om hur du känner igen och undviker bedrägerier online och utgör inte juridisk eller ekonomisk rådgivning. Inget skydd är hundraprocentigt – kombinera råden ovan med sunt förnuft. Misstänker du brott, kontakta din bank och ring polisen på 114 14 (112 vid akut läge) och läs mer hos Polisen och Hallå konsument. Om du spelar på nätcasinon, spela ansvarsfullt: du måste vara 18 år, och stöd finns via Spelpaus för att stänga av dig och via Stödlinjen om spelandet blivit ett problem.
Referenskällor
Vanliga frågor (FAQ)
Hur vet jag om en webbplats är säker att betala på?
Hänglåset och https betyder bara att trafiken är krypterad, inte att sidan är seriös. Granska domännamnet noga, leta efter organisationsnummer och kontaktuppgifter, sök efter oberoende omdömen och var misstänksam mot orimligt låga priser. Skriv in adressen själv i stället för att klicka på en länk i ett mejl eller sms.
Kan min bank ringa och be mig logga in med BankID?
Nej. En riktig bank ringer aldrig och ber dig logga in med BankID, godkänna en betalning eller läsa upp koder. Får du ett sådant samtal ska du lägga på och själv ringa bankens officiella nummer. Polisen hämtar inte heller upp kort eller värdesaker hemma hos dig.
Vad ska jag göra direkt om jag blivit lurad på pengar?
Kontakta din bank omedelbart och spärra kort och BankID – ibland går överföringen att stoppa. Byt sedan lösenord, polisanmäl via 114 14 och spara skärmbilder och meddelanden som bevis. Vänta inte av skam; tid är avgörande.
Är det farligt att använda offentligt wifi?
Öppna nätverk kan avlyssnas, och bedragare sätter ibland upp falska gratisnät. Du kan surfa allmänt, men undvik internetbank och andra känsliga ärenden över offentligt wifi. Använd hellre mobildata eller en VPN-tjänst som krypterar uppkopplingen, och stäng av automatisk anslutning till öppna nät.
Behöver jag både starkt lösenord och tvåfaktorsautentisering?
Ja, de kompletterar varandra. Unika, starka lösenord – gärna via en lösenordshanterare – hindrar att ett läckt lösenord öppnar flera konton. Tvåfaktorsautentisering lägger till en engångskod eller bekräftelse i mobilen, så att ett stulet lösenord inte räcker för att logga in.